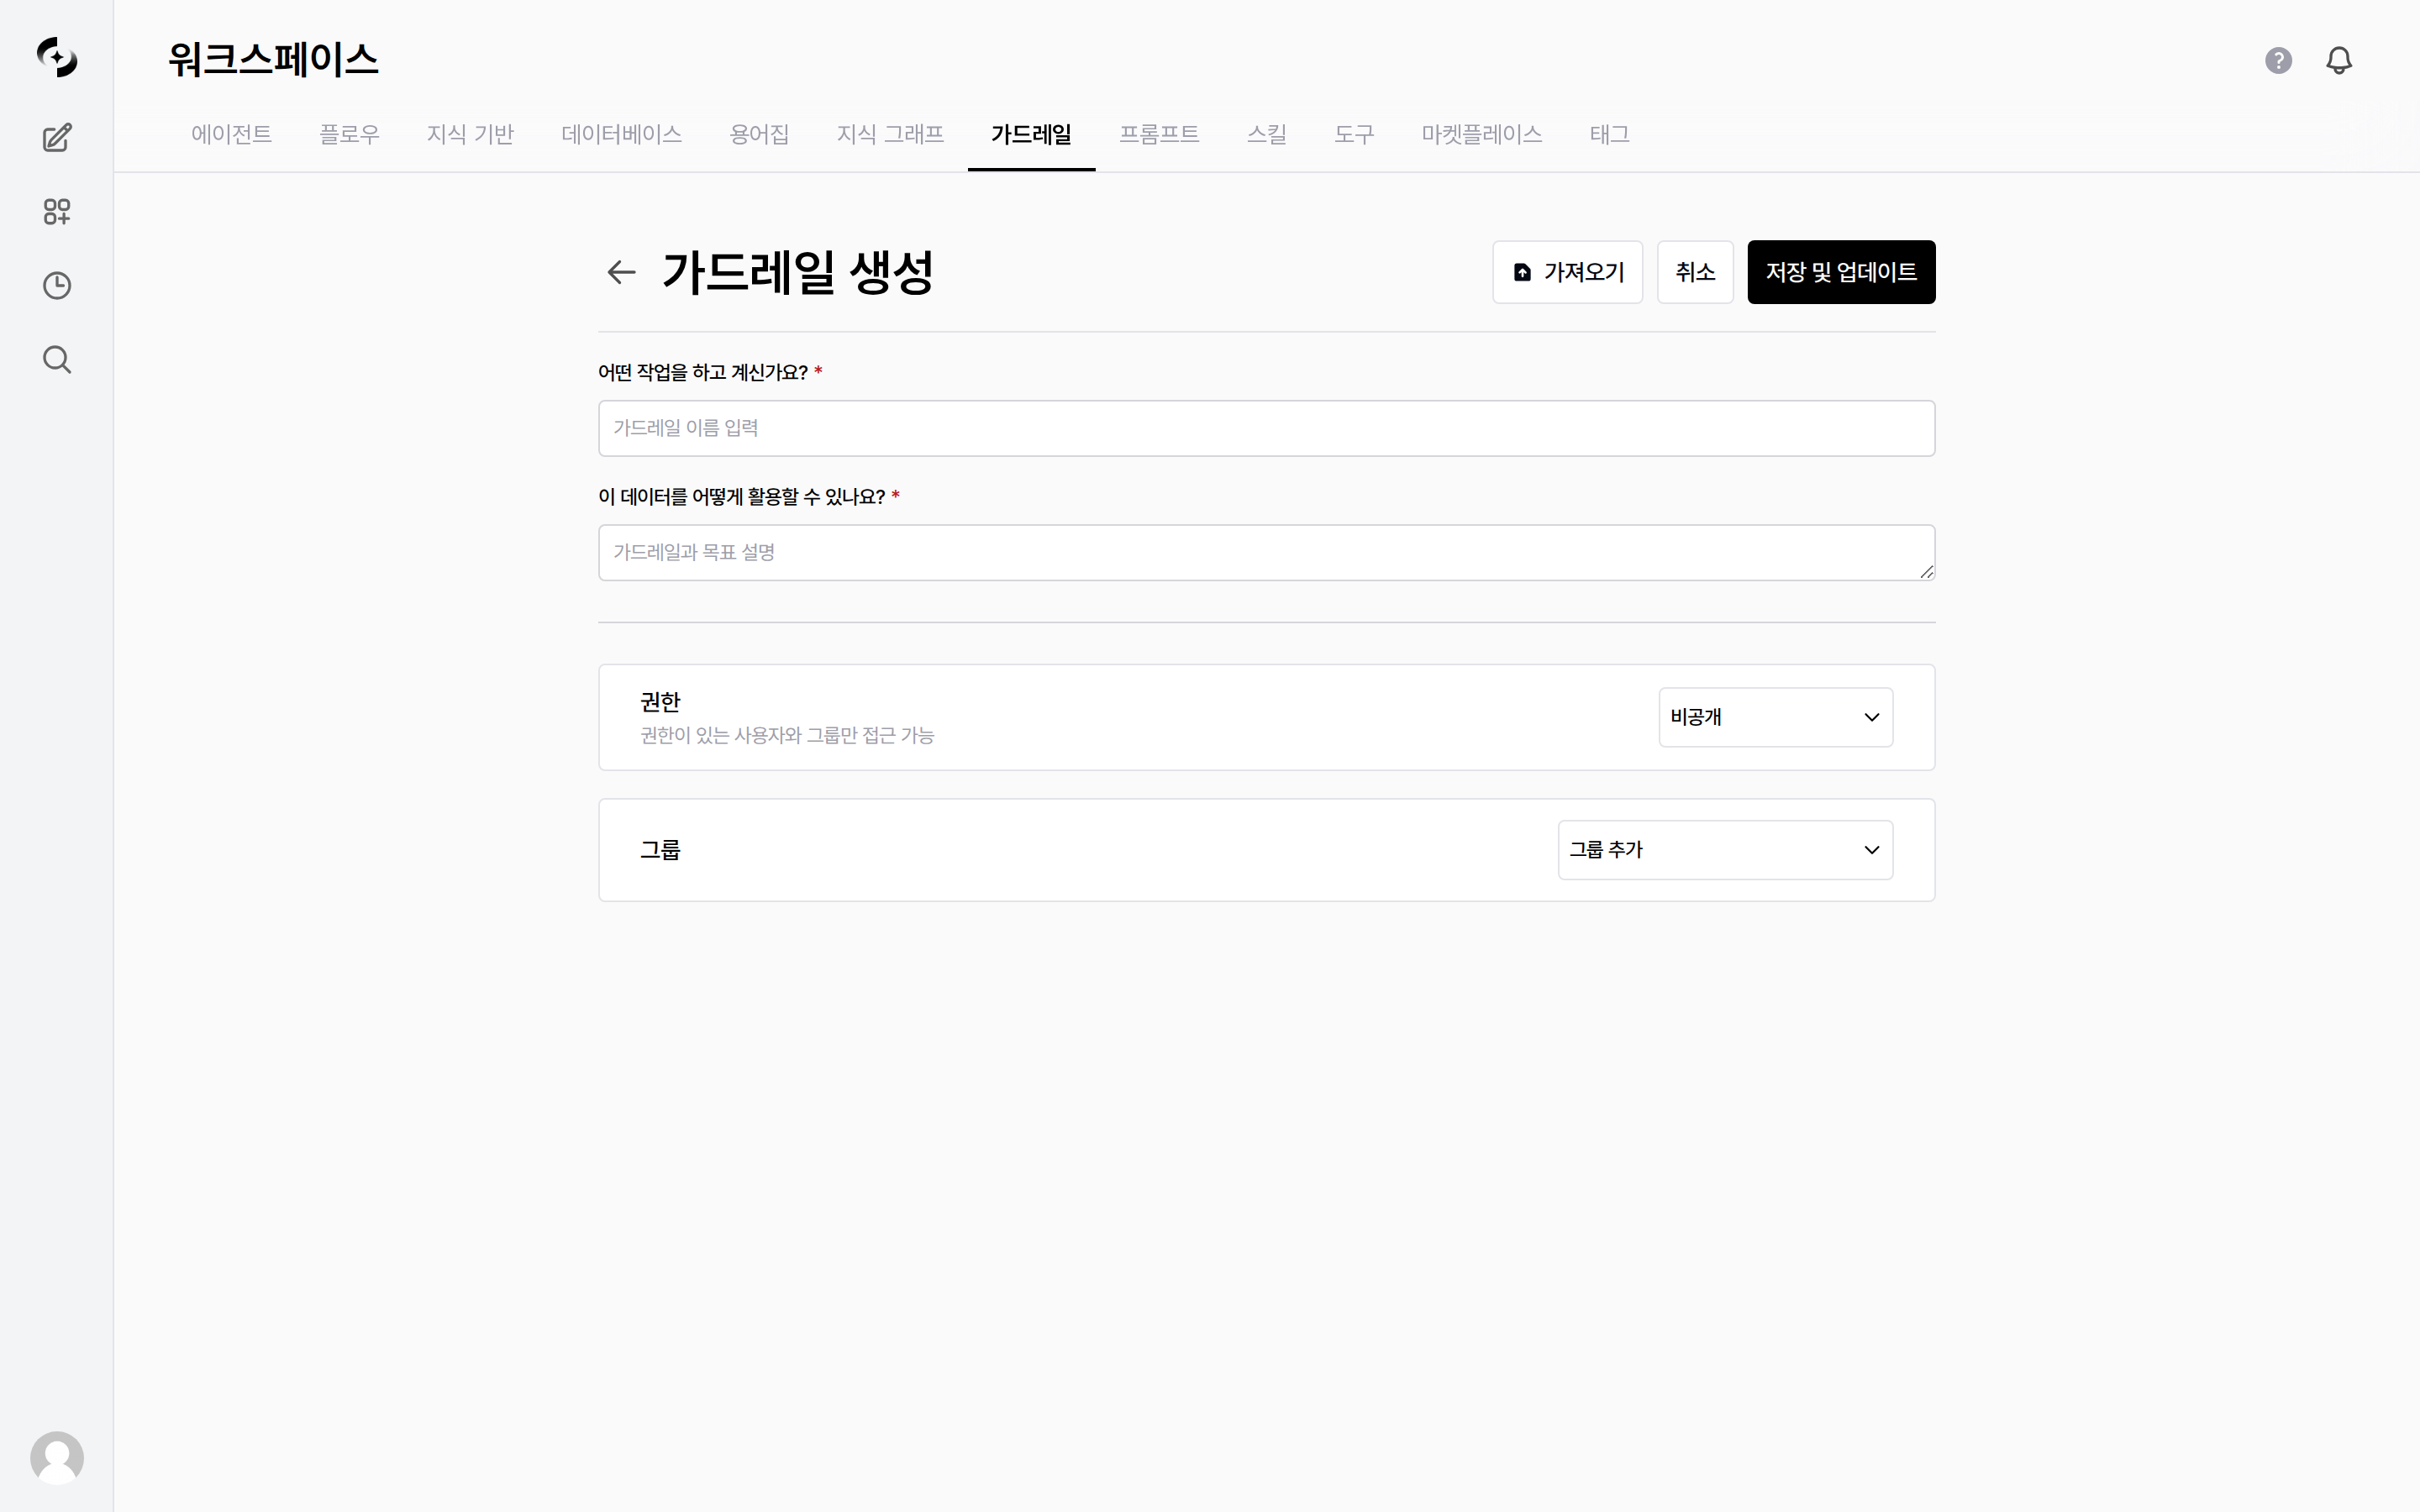
워크스페이스 > 가드레일에서 우측 상단의 + 새 가드레일을 누르면 생성 폼이 열립니다.
이름과 설명을 입력하고 권한을 설정합니다.
이름과 설명을 입력하고 접근 권한을 설정합니다
필드
설명
예시
이름
가드레일 이름
”고객정보 보호”
설명
가드레일 목표 설명
”고객 개인정보 유출 방지”
권한
공개 / 비공개. 비공개면 아래 그룹 카드에서 대상 지정
비공개 + “보안팀”
저장 및 업데이트 버튼을 클릭하면 가드레일 편집 화면으로 이동합니다.
2
개인정보 유형 선택
편집 화면에서 미리 정의된 개인정보 유형을 선택합니다.
PII 유형
설명
예시
이메일
이메일 주소 탐지
user@example.com
신용카드
신용카드 번호 (Luhn 검증 포함)
1234-5678-9012-3456
IP 주소
IPv4 주소 탐지
192.168.1.1
MAC 주소
MAC 주소 탐지
00:1A:2B:3C:4D:5E
URL
웹 주소 탐지
https://example.com
API 키
API 키 패턴 탐지
sk-xxxxxxxx
3
처리 전략 설정
민감한 정보가 탐지되었을 때 처리 방식을 선택합니다.
전략
설명
결과 예시
차단
메시지 전체 차단
”민감한 정보가 감지되어 처리할 수 없습니다”
삭제
민감 정보를 라벨로 대체
”연락처: [REDACTED_EMAIL]”
마스킹
일부 문자만 표시
”j***@***.com”, “****-****-****-1234”
해시
해시값으로 변환
”연락처: <email_hash:a1b2c3d4e5f6>”
로그
차단 없이 로그만 기록
원본 그대로 전달
상황별 권장 전략:
상황
권장 전략
이유
도입 초기 / 테스트
로그
오탐 패턴 파악 후 조정
고객 대면 서비스
마스킹 또는 차단
개인정보 노출 원천 방지
내부 분석 도구
해시
원본 없이 식별자 유지 (통계 가능)
규정 준수 필수
차단
민감 정보 처리 자체를 방지
일반 업무
삭제
대화 흐름 유지 + 정보 보호
4
적용 대상 설정
가드레일이 적용되는 시점을 선택합니다.
옵션
설명
입력
사용자 메시지에 적용
출력
AI 응답에 적용
보안 중심: 입력 + 출력 모두 검증 권장. 성능 중심: 입력만 검증 (응답 지연 최소화).
5
커스텀 패턴 추가 (선택)
정규식으로 사용자 정의 패턴을 추가합니다.
이름
패턴
용도
사번
EMP-\d{6}
사원번호 탐지
내부 문서번호
DOC-[A-Z]{2}-\d{4}
문서번호 탐지
프로젝트 코드
PRJ-\d{4}
프로젝트 코드 탐지
6
금지 단어 등록 (선택)
특정 단어나 문구가 포함된 메시지를 필터링합니다.
예: 경쟁사 이름, 비밀 프로젝트명, 내부 코드명 등을 등록합니다.
7
가드레일 테스트 (선택)
테스트 버튼을 클릭하여, 적용한 가드레일이 정상적으로 동작하는지 테스트할 수 있습니다. 자세한 사용법은 가드레일 테스트 섹션을 참고하세요.
8
저장
저장 및 업데이트 버튼을 클릭하여 설정을 저장합니다.
가드레일이 실행되는 흐름
에이전트에 가드레일을 연결하면, 대화 시 다음 순서로 자동 실행됩니다.
알아두면 좋은 내부 동작
LLM 기반 탐지의 안전 우선 원칙
LLM 기반 탐지가 판정에 실패하거나 응답이 불명확하면 기본적으로 허용 처리됩니다. 과도한 차단으로 정상 대화가 방해받는 것을 방지하기 위한 설계입니다.
출력 가드레일의 동작 방식
AI 응답이 스트리밍으로 완료된 후에 전체 응답을 재검사합니다. 위반이 감지되면 프론트엔드의 메시지가 처리된 내용으로 자동 교체됩니다.
여러 가드레일을 적용하면?
에이전트에 여러 가드레일을 연결하면 모든 가드레일을 순차적으로 통과해야 합니다. 하나라도 차단 처리하면 메시지가 차단됩니다.
도구 실행 결과는 스캔하나요?
아니요. SQL 쿼리 결과, 지식기반 검색 결과 등 도구 실행 결과는 가드레일 스캔 대상에서 제외됩니다. 내부 데이터의 IP 주소나 숫자 패턴이 오탐되는 것을 방지하기 위한 설계입니다.
LLM 기반 탐지
규칙으로 감지하기 어려운 복잡한 패턴을 AI가 판단합니다. LLM-as-a-Judge 방식으로, 별도의 LLM 모델이 메시지의 적합성을 판정합니다.
설정 항목
항목
설명
활성화 토글
LLM 기반 탐지 사용 여부 토글
모델
판정에 사용할 LLM 모델 선택
탐지 프롬프트
판단 기준을 정의하는 프롬프트
LLM 기반 탐지 적용 대상
입력(사용자 입력), 출력(AI 응답) 선택에 따라 LLM 기반 탐지를 적용, 동시 선택 가능
허용 예시
허용으로 판정되어야 하는 메시지 예시
차단 예시
차단으로 판정되어야 하는 메시지 예시
프롬프트 작성 예시
당신은 콘텐츠 검토 담당자입니다. 다음 메시지가 기업 보안 정책에 적합한지 판단하세요.## 차단해야 하는 경우- 기밀 정보 요청 (재무 데이터, 인사 정보 등)- 시스템 해킹이나 보안 우회 방법 질문- 불법적이거나 비윤리적인 행동 요청## 허용하는 경우- 일반적인 업무 질문- 공개된 정보에 대한 문의- 제품/서비스 관련 질문메시지가 적합하면 "허용", 부적합하면 "차단"을 반환하세요.
LLM 기반 탐지는 추가 LLM 호출이 발생하므로 응답 시간이 증가합니다. 성능이 중요한 경우 규칙 기반 탐지만 사용하거나, 빠른 모델을 탐지 모델로 선택하세요.