
관리자 › 모니터링 › 감사 로그
- 누가, 언제, 무엇을, 어떻게 변경했는지 투명하게 추적하여 보안 감사와 컴플라이언스 요구사항을 충족합니다.
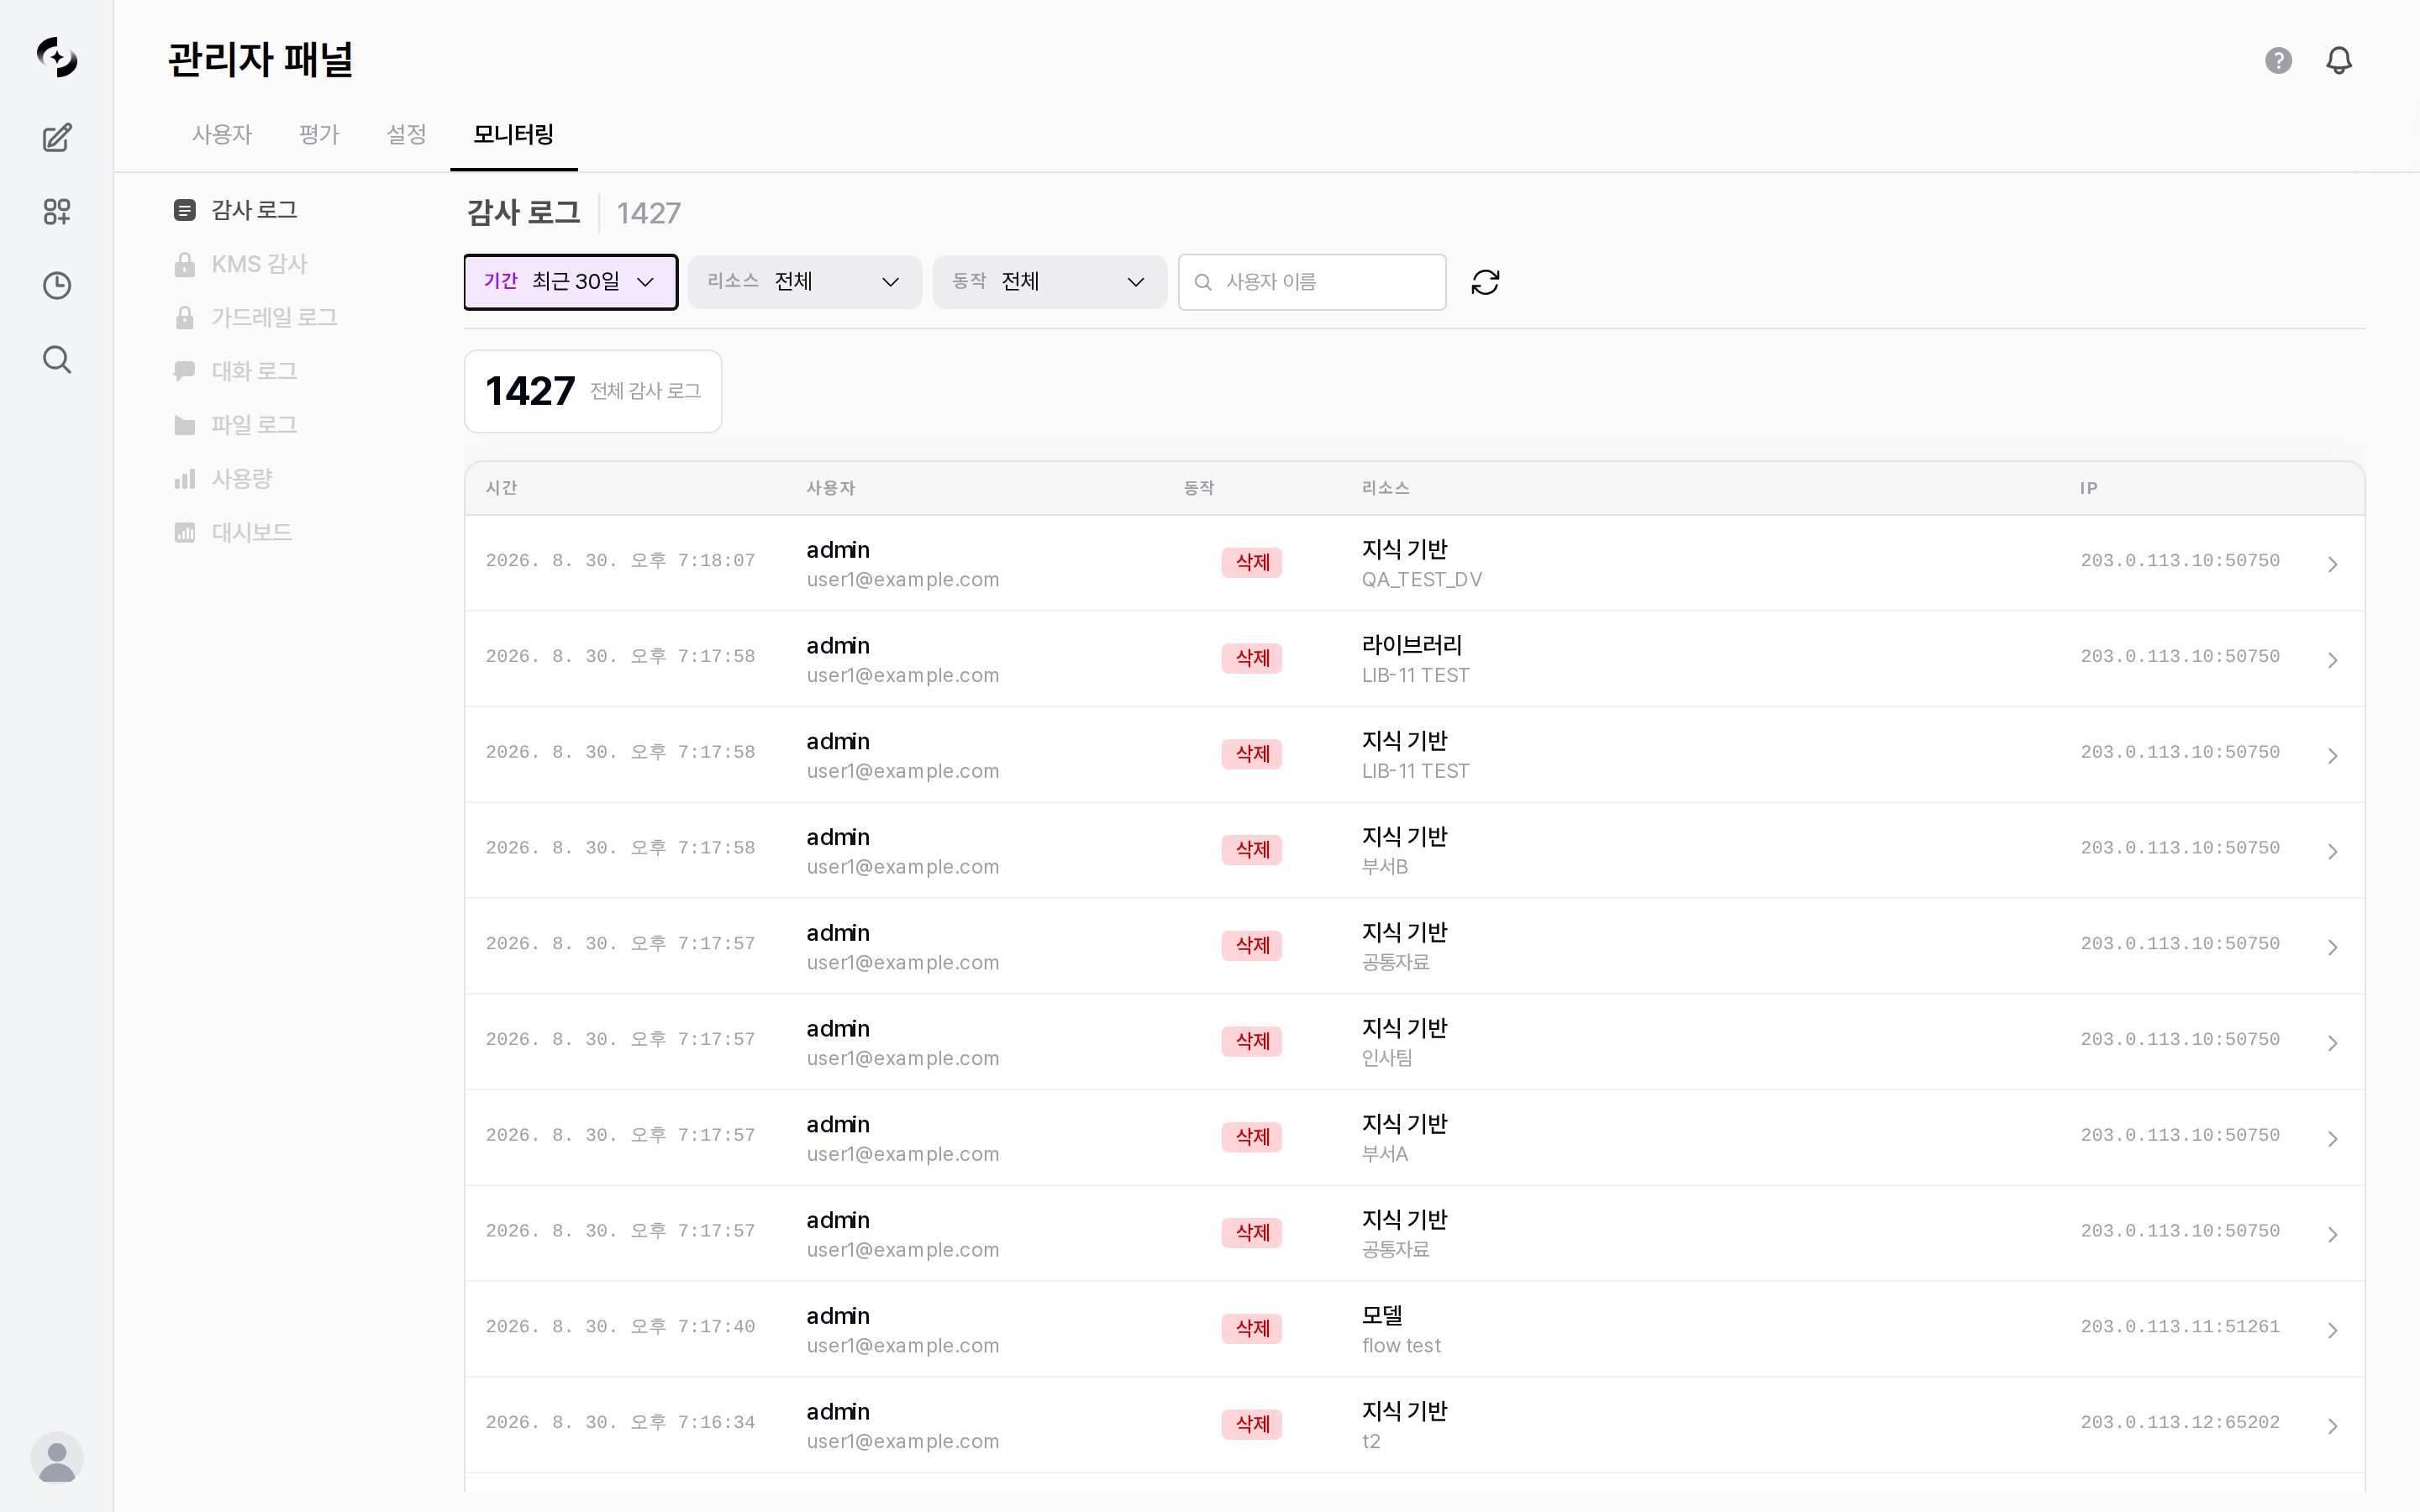
감사 로그 메인 화면 — 필터 영역, 로그 테이블
감사 로그는 라이선스 기능입니다.
audit_log 피처가 활성화된 라이선스가 필요합니다.기록되는 활동
감사 로그는 시스템의 주요 변경·접근을 액션과 리소스 단위로 남깁니다. 전체 목록은 탭에서 확인하세요.- 액션 유형
- 리소스 유형 (자동/명시적)
핵심 액션통합 기능 액션 (Google Workspace · DbSphere)
API 키 발급·폐기는 별도 액션으로 기록되지 않습니다. 해당 변경은 사용자 리소스의 업데이트 기록으로 남습니다.
통합 기능 사용도 감사에 남으며, 실패 이벤트는
*_FAILED 형태(예: DRIVE_CREATE_DOC_FAILED)로 기록됩니다.DbSphere SQL 실행은 실행 직전과 그 결과가 각각 별도 기록으로 남아, 성공·거부·실패를 모두 추적할 수 있습니다.로그 항목 구조
각 감사 로그 항목은 다음 정보를 포함합니다.로그 항목 필드
로그 항목 필드
로그 조회
필터 옵션
리소스·동작 목록에는 실제로 기록이 남아 있는 값만 표시됩니다. 아직 발생한 적 없는 동작·리소스는 보이지 않습니다. 또한 한쪽 선택을 바꾸면 다른 쪽 목록이 그 선택에 맞게 좁혀집니다.
로그 상세 보기
로그 항목을 클릭하면 해당 행이 펼쳐지며 상세 정보가 표시됩니다. 오른쪽 화살표는 펼침 상태를 나타냅니다. 한 번에 한 행만 펼쳐지며, 검색하거나 페이지를 넘기면 접힙니다.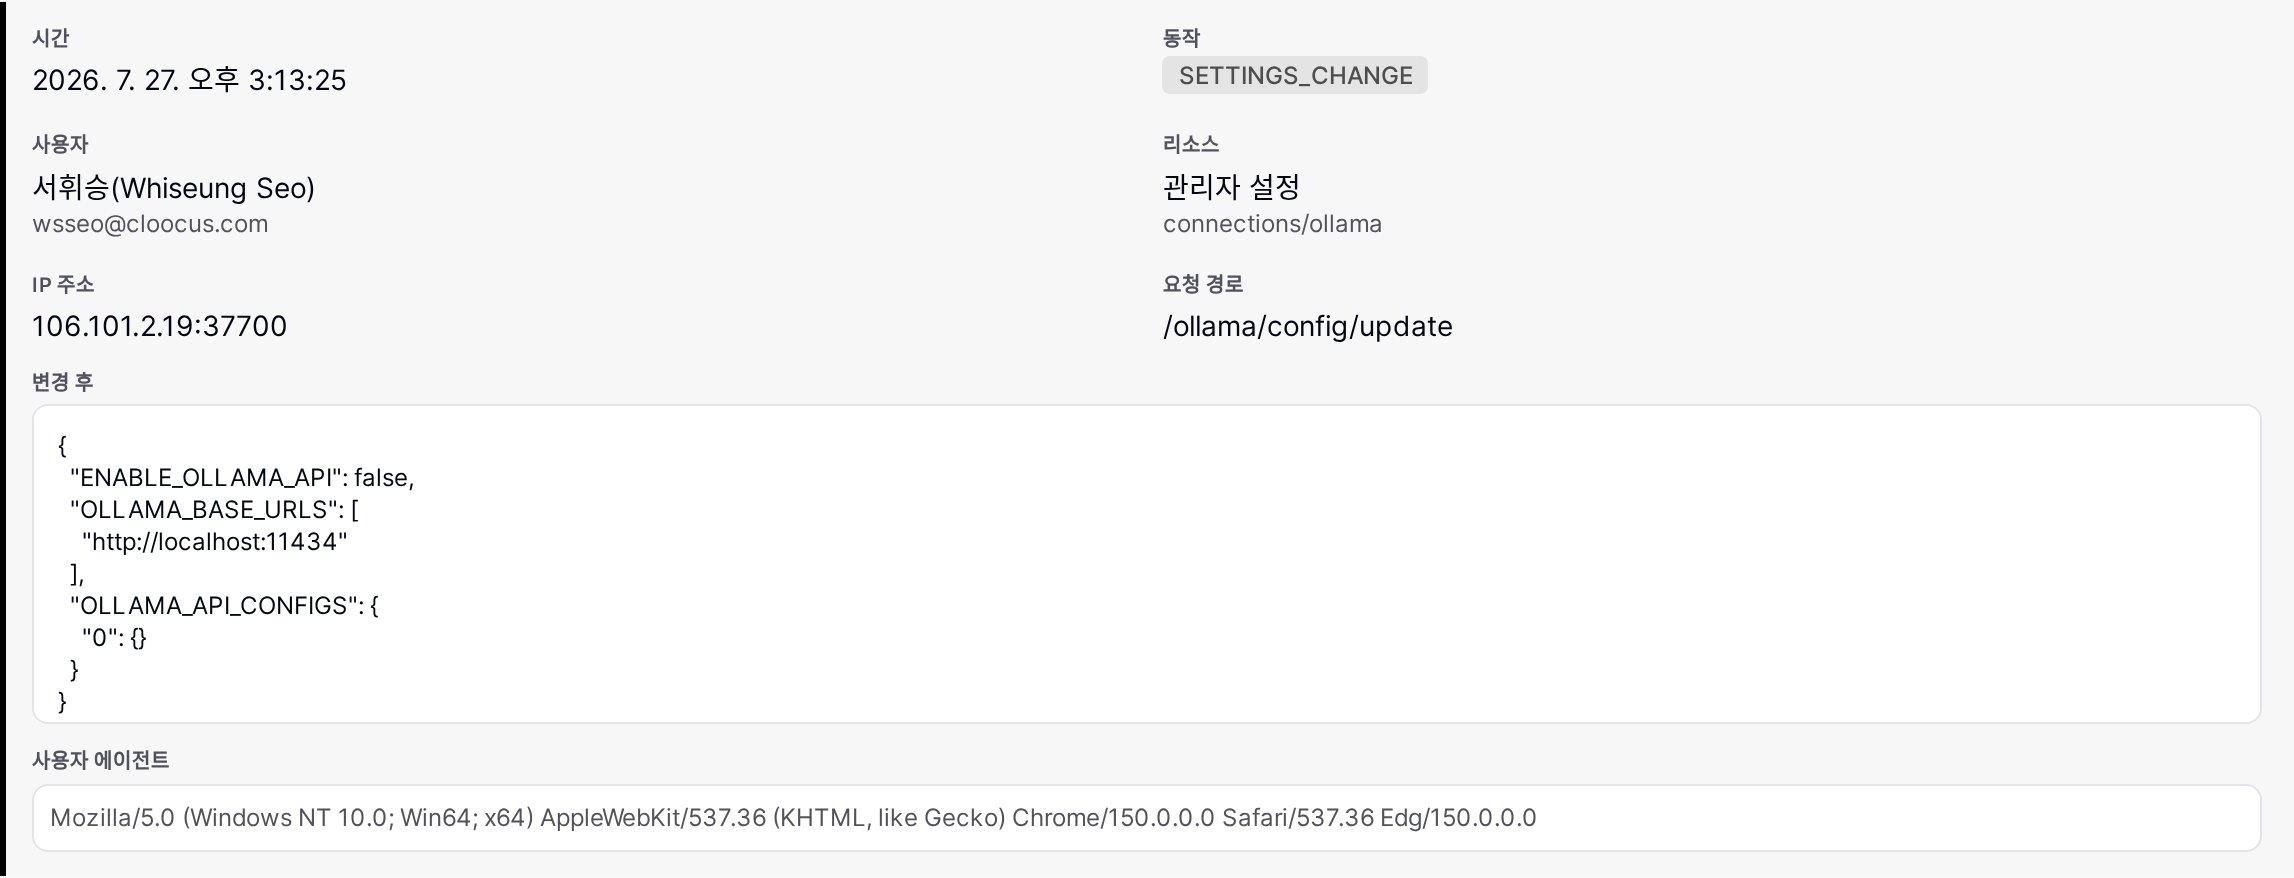
감사 로그 상세 — 변경 후 값, 요청 경로, 사용자 에이전트
- 시간·사용자·동작·리소스·IP 주소
- 요청 경로(API 엔드포인트)와 사용자 에이전트
- 변경된 필드 목록
- 접근 권한 변경 내역 (해당 시)
- 변경 전·변경 후 값 (JSON, 값이 기록된 경우 — 설정 변경뿐 아니라 모델·지식·사용자 수정 등에서도 표시)
통계
감사 로그 화면 상단에는 전체 감사 로그 건수가 표시됩니다.- 리소스 유형·액션 필터를 조합하면 아래 관점으로 활동 분포를 파악할 수 있습니다.
활용 사례
보안 사고 조사
보안 사고 조사
- 감사 로그 탭에서 사고 발생 시점의 기간을 설정합니다
- 관련 사용자 또는 리소스 유형으로 필터링합니다
- 활동 이력을 시간순으로 확인합니다
- 상세 보기에서 변경 내용을 검증합니다
- 상세 로그를 증거로 보존합니다
컴플라이언스 감사
컴플라이언스 감사
- 정기적으로(월간/분기) 감사 로그 통계를 확인합니다
- 권한 변경 로그를 검토하여 비인가 접근을 확인합니다
- 설정 변경 이력을 추적하여 정책 준수 여부를 확인합니다
- 감사 로그를 기반으로 감사 보고서를 작성합니다
이상 활동 탐지
이상 활동 탐지
- 비업무 시간 대량 리소스 삭제
- 단기간 반복적인 권한 변경
- 비정상적인 로그인 실패 패턴
- 관리자 권한 에스컬레이션
모범 사례
- 정기 검토: 최소 월 1회 감사 로그를 검토하여 이상 패턴을 탐지하세요
- 장기 보관: 컴플라이언스 요구사항에 따라 최소 1년 이상 보관을 권장합니다 — 보존 일수는 데이터 보존에서 관리합니다
- 백업: 감사 로그 화면에는 내보내기 기능이 없으므로, 장기 증적이 필요하면 데이터베이스 백업으로 보관하세요
- 알림: 감사 로그 자체에는 알림 기능이 없습니다 — 권한 변경·대량 삭제 같은 중요 이벤트 알림이 필요하면 외부 모니터링 도구에서 처리하세요