
관리자 › 설정 › 암호화
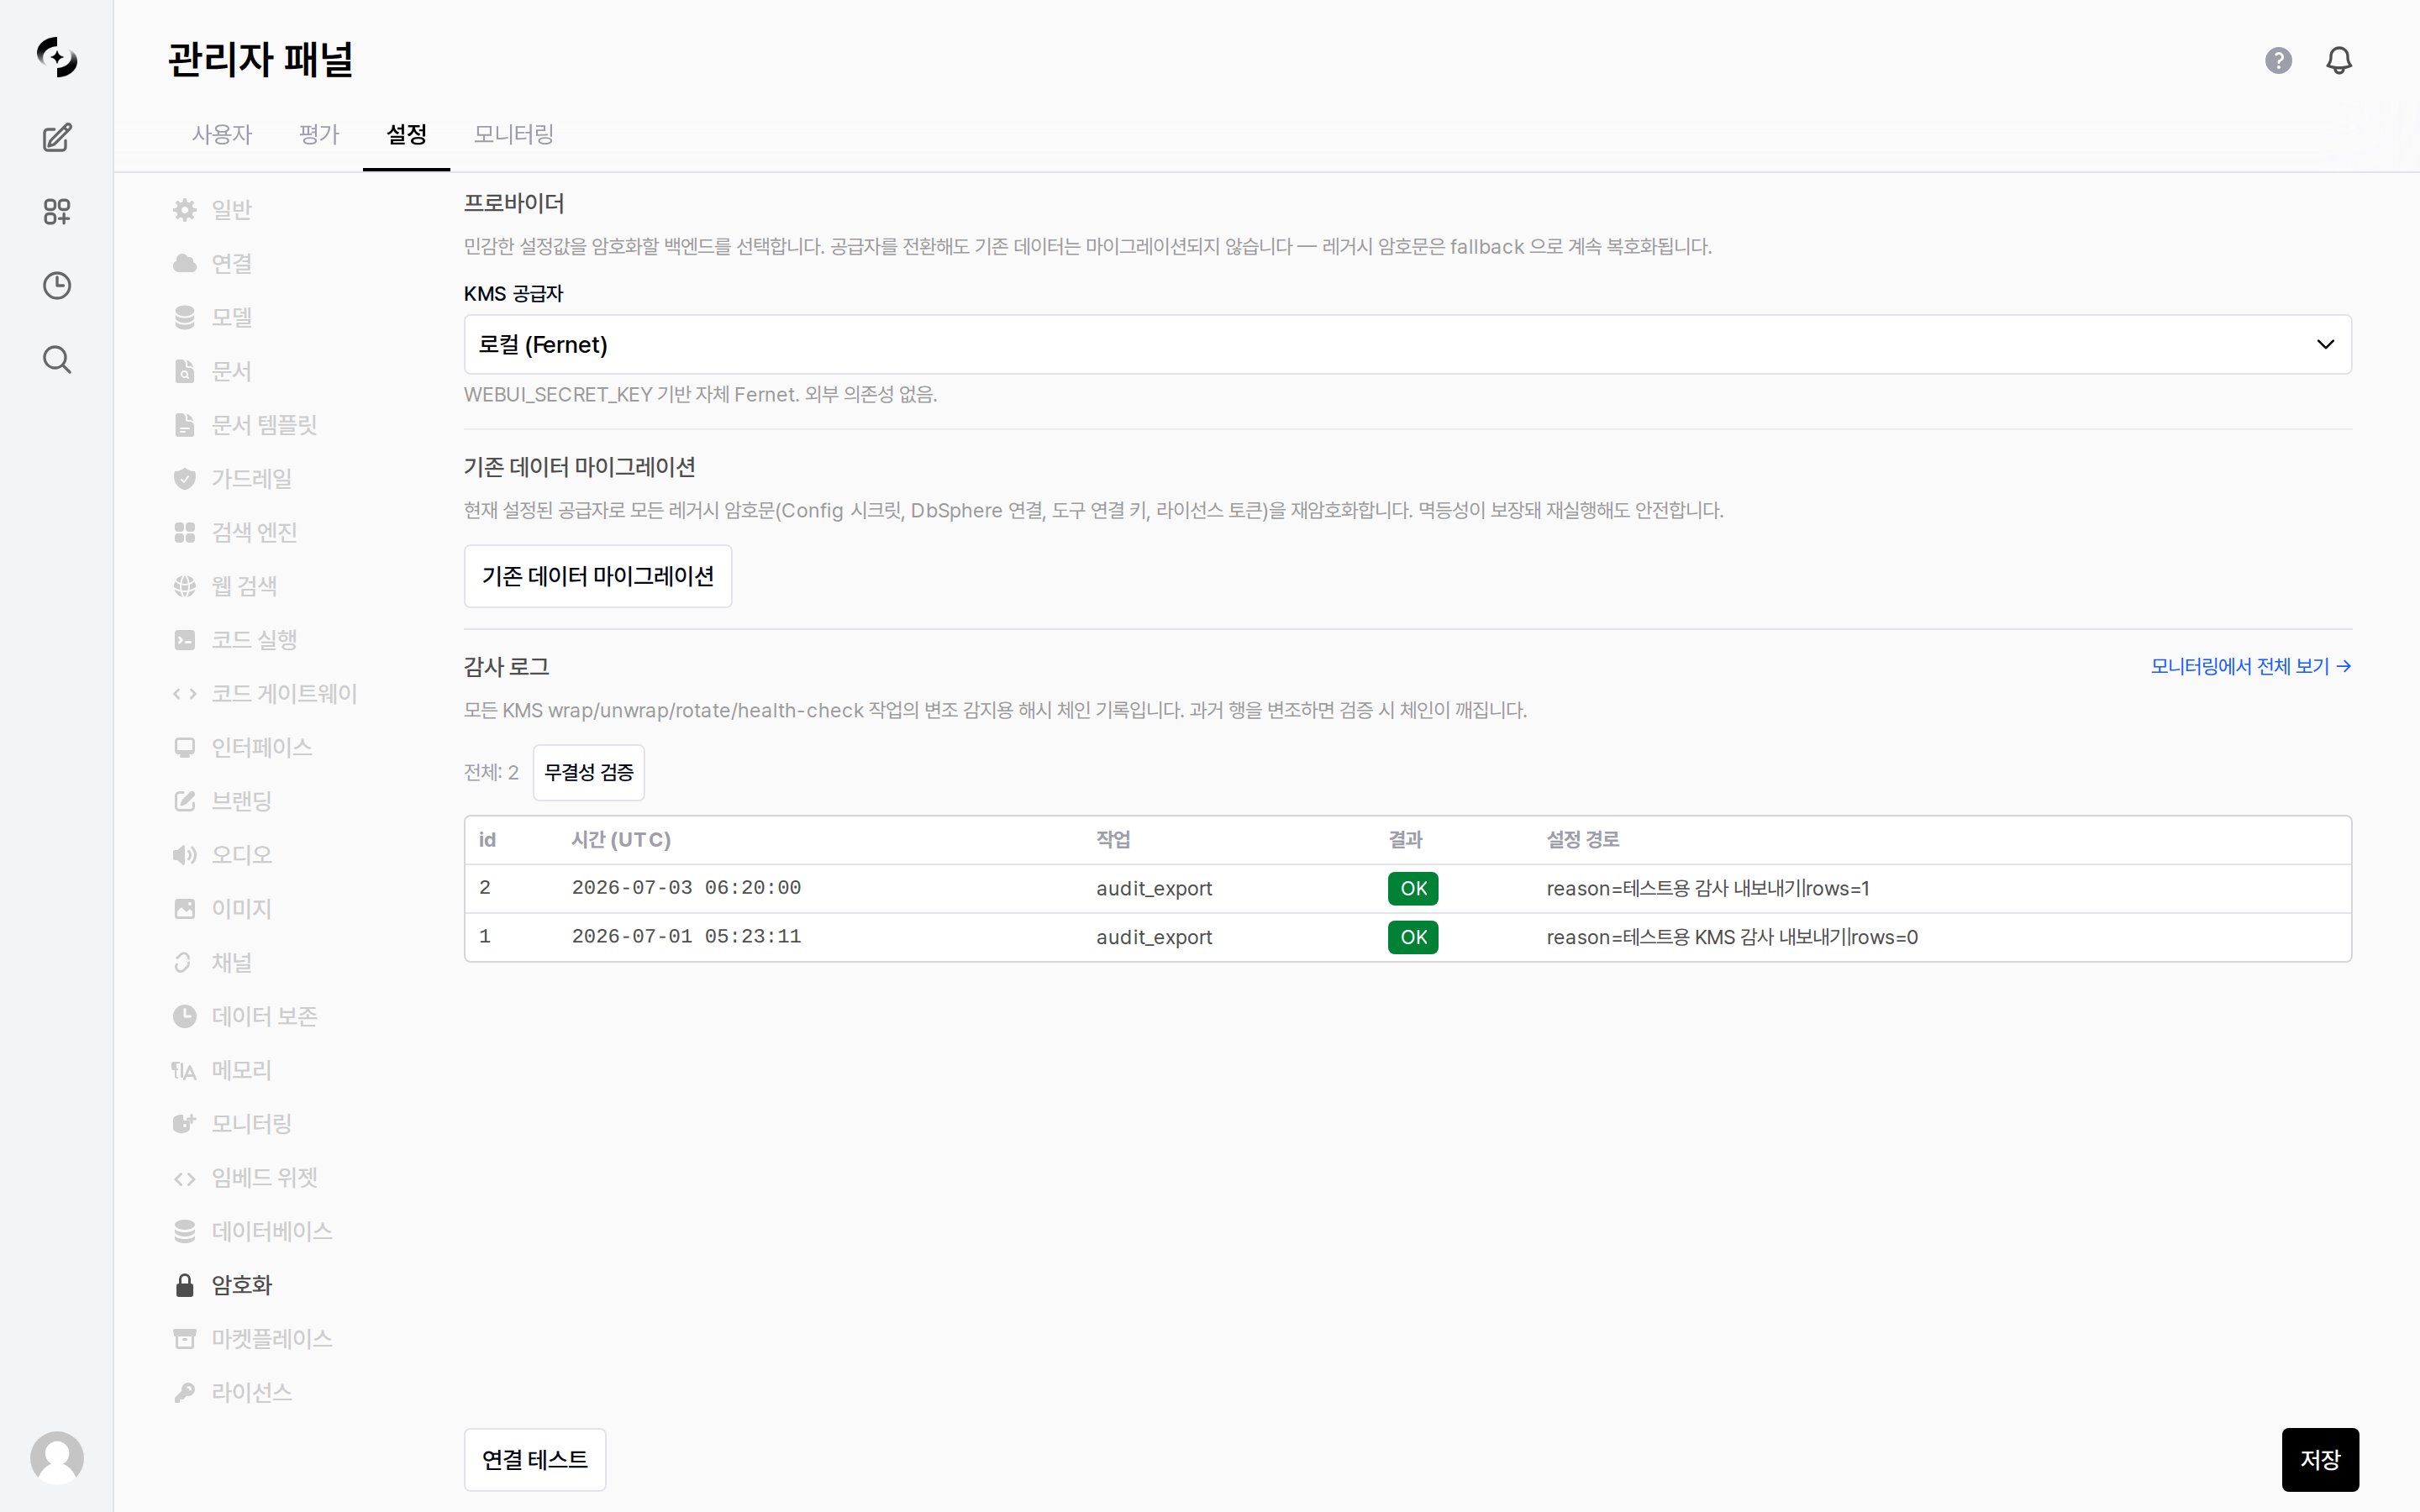
관리자 > 설정 > 암호화 — KMS 공급자 및 마이그레이션
프로바이더
암호화 백엔드는 KMS 공급자 필드에서 선택합니다.공급자를 전환해도 기존 데이터는 자동 마이그레이션되지 않습니다. 레거시 암호문은 fallback으로 계속 복호화되므로 즉시 동작이 깨지지는 않지만, 새 공급자로 통일하려면 아래 마이그레이션을 실행하세요.
Azure Key Vault 설정 항목
Azure Key Vault (엔벨로프) 를 고르면 아래 입력란이 펼쳐집니다.
서비스 주체 (선택) — 비워 두면 서버의 관리 ID/기본 자격 증명을 사용합니다.
연결 테스트(화면 왼쪽 아래)를 눌러 Key Vault에 접근되는지 먼저 확인하세요. 결과는
연결됨 / 실패 배지로 표시됩니다.
기존 데이터 마이그레이션
기존 데이터 마이그레이션을 실행하면 현재 설정된 공급자로 모든 레거시 암호문을 재암호화합니다.- 대상: Config 시크릿 · DbSphere 연결 · 도구 연결 키 · 사용자 API 키
- 멱등성이 보장되어 재실행해도 안전합니다.
- 실행하면 대상별로
마이그레이션 N·건너뜀 N·실패 N배지가 표시됩니다.
자동 회전
Azure Key Vault 공급자에서만 나타나는 구획으로, Key Vault의 키가 새 버전으로 바뀌었는지 주기적으로 점검해 재암호화합니다.
Dry-run 검사 또는 지금 검사를 누르면 즉시 점검하고, 결과가 키 등급별로
최신 · 회전됨 · 회전 예정 (dry-run) · 오류 배지로 표시됩니다. 마지막 점검 시각도 함께 표시되며 점검한 적이 없으면 없음입니다.
감사 로그 · 무결성 검증
모든 KMSwrap·unwrap·rotate·health-check 작업은 변조 감지용 해시 체인으로 기록됩니다.
- 과거 기록을 변조하면 검증 시 체인이 깨집니다.
전체 감사 기록과 무결성 검증은 모니터링 › KMS 감사에서 확인할 수 있습니다.